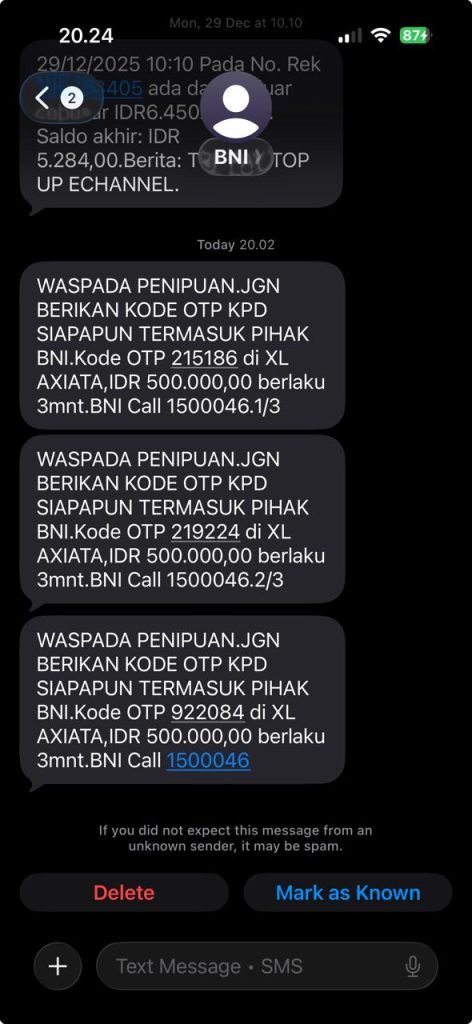
Semalam saya sengaja pengen tau bagaimana flow scammer kartu kredit bekerja. Berawal dari saya mendapatkan sms OTP dari kartu kredit BNI sebanyak 3 kali yang menunjukkan ada percobaan transaksi sebesar 500 ribu untuk pembelian pulsa di XL Axiata.
Sebagai informasi, saya sudah tidak pernah menggunakan rekening ataupun kartu kredit BNI sejak akhir 2025.
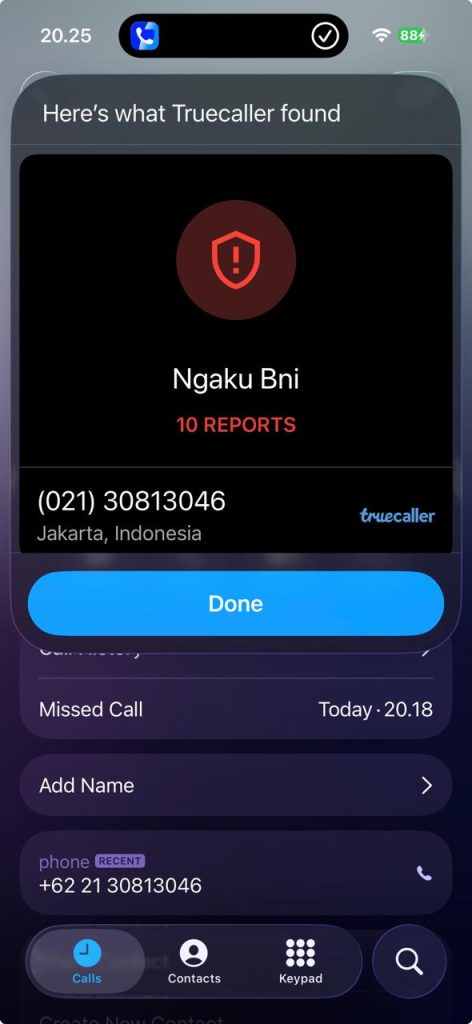
Seperti yang sudah diduga, beberapa saat kemudian datang telepon dari nomor yang mengaku sebagai Call Center BNI.
Bagi yang belum tau, BNI selalu menggunakan nomor random namun berakhiran angka 46, ini jelas sudah diketahui oleh scammer jadi dia niat menggunakan nomor itu untuk menghubungi calon korbannya.
Ketika diangkat, suara di seberang akan mencoba meniru cara tim Customer Care BNI berbicara. Mengabarkan bahwa ada percobaan penggunaan kartu kredit senilai xx juta di berbagai platform e-commerce.
Dia menawarkan untuk membantu proses blokir kartu kredit dan pembatalan transaksi. Jika setuju, maka dia hanya akan melakukan verifikasi alamat email saja. Disini saya hanya jawab sekenanya dan iya-iya aja.
Tidak ada verifikasi identitas standar yang biasa dilakukan oleh Customer Care bank manapun. Mungkin dianggap terlalu lama prosesnya ya. Anw, untungnya mereka tidak melakukannya.
Kemudian dia akan mengirimkan email ke alamat email saya, dimana dia juga sudah tau alamatnya. Sendernya berasal dari no-reply@bankbni.co.id. Tentunya bagi pemilik rekening BNI akan tau bahwa itu bukanlah nama domain yang benar.
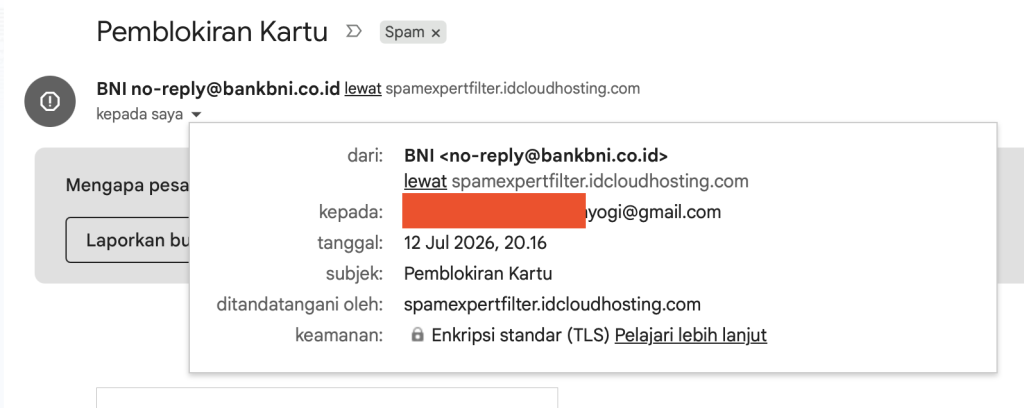
Btw, kok bisa dia mengirimkan email dengan domain sender bankbni.co.id? Padahal jika dicek ke Pandi, domain itu tidak ada yang punya. Kalau teman-teman Loenpia sih mengatakan memang ada celah/loophole ketika kita beli domain dengan akhiran .co.id maka punya waktu 3 hari untuk domainnya aktif sampai kemudian dimatikan oleh Pandi jika gagal melakukan verifikasi.
Celah ini yang dipakai oleh scammer untuk bisa mengirimkan email dengan domain tersebut. Memang niat scammernya.
Trus kok bisa mail servernya mengirim? Sayangnya hanya owner idcloudhosting.com yang tau. Saya sempat mengirim email ke CS indocloudhosting (sekarang bernama Exabytes), tapi sayangnya email laporan saya langsung ditutup tanpa ada penjelasan apa-apa.
Btw, jika ada orang Exabytes yang baca, nomor pelaporan saya adalah #12232847, silakan cek detilnya di Freshdesk ya.
Kemudian apa isi emailnya?
Mereka membuat tampilan email yang sekilas mirip, namun pada akhirnya akan meminta user untuk membuka link berikut.
Awas, ini link scam, hati-hati dan jangan mengisi apapun. https://canceltransksibbni.netlify.app
Saya sudah coba isi dengan cc generator, website itu akan meminta:
- Nomor Kartu Kredit
- Expired date
- CVV
- Kode OTP
Saya sudah laporkan url itu kepada netlify, tapi sayangnya juga tidak ada tanggapan yang berarti.
Sampai tulisan ini dibuat, url netlify itu masih aktif dan bisa saja sudah memakan korban.
Hati-hati ya ges..
Leave a Reply